Cyber Insurance Summit 2026: la resilienza informatica richiede collaborazione
Gli attacchi informatici non prendono più di mira soltanto le singole aziende: rappresentano ormai una sfida per tutta l’economia e la società. In occasione del 2° Cyber Insurance Summit dell’Associazione Svizzera d’Assicurazioni ASA, le esperte e gli esperti presenti hanno discusso di come la Svizzera possa proteggersi meglio dai rischi informatici e quale ruolo svolgano in questo ambito la prevenzione, la collaborazione e l’assicurazione.
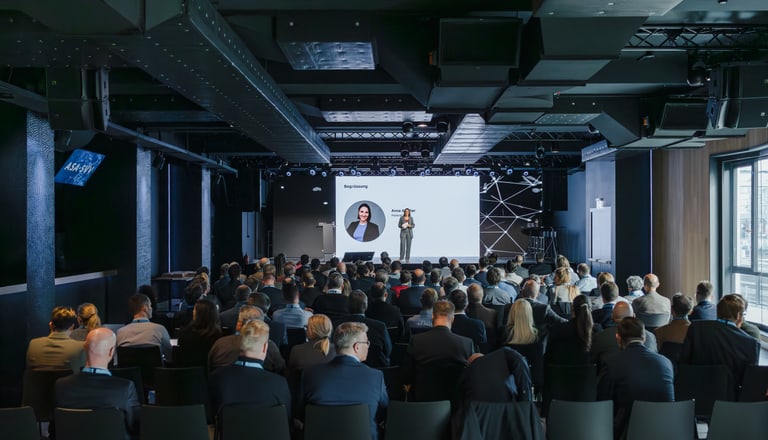
Nelle settimane precedenti all’evento, tenutosi il 5 novembre 2026, una serie di gravi incidenti informatici verificatisi in Svizzera ha destato grande attenzione. Tra le vittime degli attacchi figuravano casse pensioni, Comuni, amministrazioni pubbliche e federazioni sportive. Questi fatti hanno delineato chiaramente il filo conduttore del Cyber Insurance Summit: gli attacchi informatici sono una minaccia trasversale per l’economia, le autorità e la società. Ogni azienda può diventare un potenziale bersaglio, ma non tutte sono abbastanza preparate. Al contempo, l’IA accelera ulteriormente il fenomeno: individuare le vulnerabilità è più semplice e la portata degli attacchi può degenerare più rapidamente. L’IA offre tuttavia anche nuove opportunità sul fronte della difesa: può rendere i sistemi informatici e i software più sicuri, ad esempio consentendo di individuare tempestivamente le vulnerabilità nel codice di programmazione, come ha dimostrato l’episodio di PHP verificatosi a metà ottobre 2026. È quindi ancora più importante essere preparati, riconoscere per tempo le tendenze e riuscire ad attenuare la prima ondata di attacchi. Con queste considerazioni Manuel Suter, vicedirettore dell’Ufficio federale della cibersicurezza (UFCS), ha introdotto ai presenti i temi dell’evento.
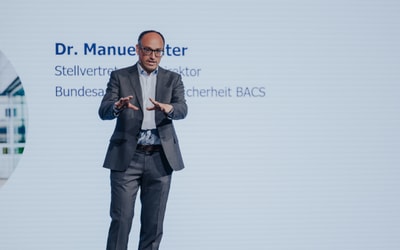
Manuel Suter, vicedirettore dell’Ufficio federale della cibersicurezza (UFCS), apre l’evento.
Oltre al riferimento all’attualità, l’argomento del pomeriggio ha seguito le diverse fasi del ciclo di vita di un attacco informatico: dalla prevenzione all’attacco vero e proprio, fino al perseguimento penale. Nel suo discorso di apertura, Roger Knoepfel della Polizia comunale di Zurigo ha spiegato i motivi per cui il perseguimento dei reati nello spazio digitale sia particolarmente complesso. I criminali informatici operano in modo altamente professionale e sono organizzati in reti internazionali. Il cosiddetto «Cybercrime-as-a-Service» è strutturato come una vera e propria prestazione di servizi. Mentre le vittime si trovano in Svizzera e ad essere colpite sono le infrastrutture locali, gli autori dei reati e i dati si trovano spesso all’estero. Secondo Roger Knoepfel, dunque, per contrastare efficacemente la criminalità informatica, le autorità e il settore privato devono poter contare su uno stretto scambio di informazioni e su una collaborazione che superi i confini nazionali.
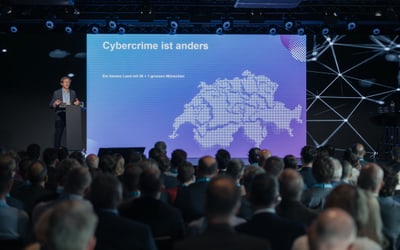
Roger Knoepfel della Polizia comunale di Zurigo illustra le difficoltà legate alla criminalità informatica e alla lotta contro di essa.
Ben più che una questione di tecnologia
Nella prima presentazione, Christian Fichera, responsabile IT e cibersicurezza presso Swiss Infosec AG, ha mostrato, attraverso un deepfake del CEO dell’ASA Urs Arbter, quanto sia facile manipolare volti e voci di persone conosciute. Sono sufficienti appena 30 secondi di materiale audio per una clonazione vocale da utilizzare in un attacco informatico. Con l’ausilio di strumenti a libera disposizione, è possibile realizzare interazioni in tempo reale estremamente realistiche. «Vedere e sentire non è più una prova dell’identità», ha osservato Fichera. Le contromisure più efficaci sono tuttavia relativamente semplici: richiamare con numeri di telefono conosciuti, applicare il principio del doppio controllo, stabilire chiari limiti di pagamento e definire procedure di verifica precise. A fermare gli attacchi non è la capacità di riconoscere perfettamente un falso, bensì l’adozione di processi solidi e affidabili.
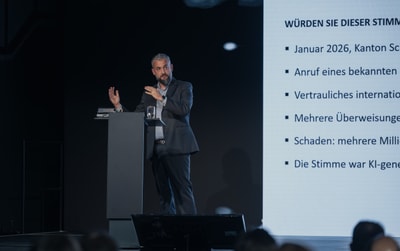
Christian Fichera, responsabile IT e cibersicurezza presso Swiss Infosec AG, mostra quanto sia facile manipolare le identità.
Nella seconda presentazione, Remo Muggli, del fornitore di personale Stewards AG, ha evidenziato come nemmeno le piccole imprese siano immuni dagli attacchi informatici. La sua azienda ha scoperto, soltanto dopo essere stata contattata da un giornalista, che alcuni dati personali erano stati sottratti e messi in vendita sul dark web. Sono dunque seguiti gli accertamenti tecnici, le segnalazioni alla polizia e alle autorità di protezione dei dati, nonché le comunicazioni al personale e alla clientela. Una difficoltà particolare, per un certo periodo, è stata quella di non riuscire quasi a raggiungere il partner responsabile dell’hosting. «Il fatto di non essere un bersaglio interessante per i criminali informatici non basta a essere protetti», ha avvertito Muggli. La sua conclusione è chiara: le aziende non possono delegare le proprie responsabilità interamente ai fornitori di servizi IT, anche se contano sui loro servizi. Devono richiedere attivamente l’adozione di misure di sicurezza, definire chiaramente le responsabilità e prepararsi ad affrontare eventuali emergenze. Muggli ha inoltre sottolineato che un’assicurazione cyber può contribuire a limitare i danni, ma non può sostituirsi alla responsabilità individuale dell’azienda.
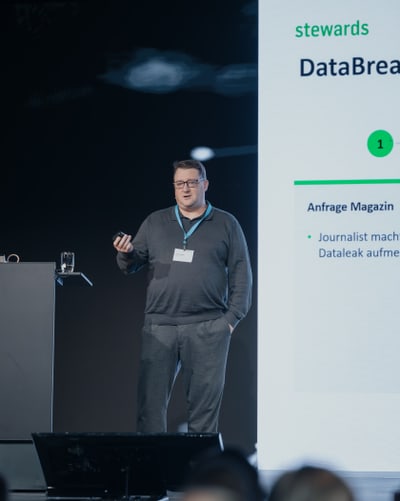
Remo Muggli, direttore e comproprietario di Stewards AG, richiama le aziende alla propria responsabilità individuale.
Nella terza presentazione, Heinz Tännler, Consigliere di Stato e direttore delle finanze del Cantone di Zugo, ha posto l’accento sulla prevenzione dei rischi informatici quale fattore di attrattività economica. La fiducia è infatti uno degli elementi che determinano dove le aziende decidono di investire, insediarsi e creare posti di lavoro. Per questo motivo, il Cantone di Zugo punta sulla prevenzione, sulla verifica e sulla ricerca. A tal fine collabora, tra gli altri, con il centro di competenza ITSec4KMU e con l’Istituto nazionale di test per la cibersicurezza (NTC). Inoltre, nell’ambito dell’iniziativa per la cibersicurezza di Zugo, il Cantone intende avviare una collaborazione di ricerca a lungo termine con il Politecnico di Zurigo.
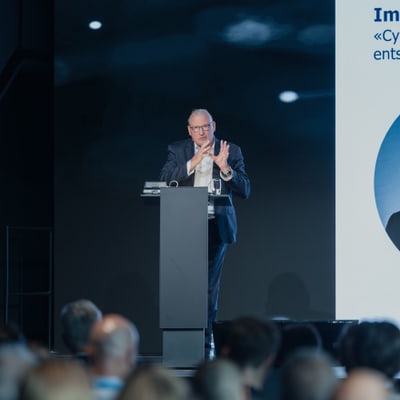
Heinz Tännler, Consigliere di Stato e direttore delle finanze del Cantone di Zugo, pone l’accento sulla prevenzione dei rischi informatici quale fattore di attrattività economica.
Il divario tra minacce e preparazione
Il sondaggio presentato da Florian Widmer, Partner Cyber Security presso Deloitte Svizzera, ha evidenziato una significativa discrepanza: quasi la metà dei dipendenti intervistati ha dichiarato di aver avuto, nei tre mesi precedenti, un grave incidente informatico presso il datore di lavoro. Ciononostante, soltanto circa un quinto degli intervistati ha valutato come elevato il rischio informatico. «Gli attacchi informatici alle PMI minacciano la stabilità della nostra economia», ha avvertito Widmer.
Questa lacuna nella percezione del rischio non è priva di conseguenze. Specialmente le imprese più piccole non adottano con costanza le misure di protezione fondamentali. Inoltre, nel 2025 soltanto l’11,5 percento delle imprese con sede in Svizzera disponeva di un’assicurazione cyber. Emerge dunque la necessità di intervenire su più fronti: le aziende devono rafforzare le proprie misure di base, la Confederazione deve definire condizioni quadro comprensibili e gli assicuratori devono facilitare l’accesso a soluzioni assicurative adeguate.
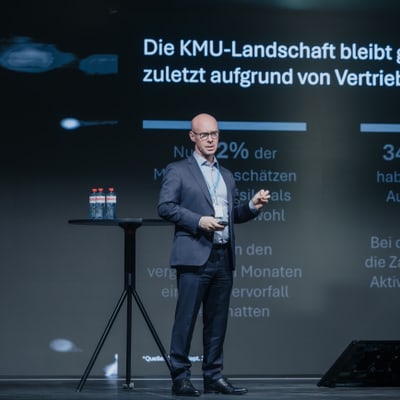
Florian Widmer, Partner Cyber Security presso Deloitte Svizzera, presenta i risultati del sondaggio.
La responsabilità non può essere delegata
La tavola rotonda, incentrata sul tema dell’interdipendenza tra Stato, imprese e assicuratori nella lotta contro gli attacchi informatici, ha riunito queste diverse prospettive. Al dibattito hanno partecipato la professoressa Sita Mazumder della Scuola universitaria di Lucerna, Andreas Schmitt, Global Head Cyber di Zurich Insurance, Heinz Tännler, Consigliere di Stato e direttore delle finanze del Cantone di Zugo, e Darja-Anna Yurovsky, Head CERT & Community SOC di Switch. La discussione si è aperta con una domanda: chi è responsabile prima, durante e dopo un attacco informatico?
È emerso chiaramente che, anche quando un fornitore di servizi IT assume compiti importanti, la responsabilità spetta comunque all’azienda colpita. Nelle direzioni aziendali, la cibersicurezza è ancora troppo spesso considerata una questione operativa. La sua rilevanza strategica diventa però palese al più tardi quando, in seguito a un attacco, i sistemi si bloccano e l’attività aziendale viene compromessa. Pertanto, i rischi informatici devono far parte delle priorità della direzione. «La domanda fondamentale è: come devo organizzare la mia azienda affinché, dopo un attacco, possa tornare operativa nel più breve tempo possibile?»: con queste parole ha riepilogato il discorso Sita Mazumder.
A tal fine occorrono un’unità di crisi, procedure chiare per le segnalazioni e le comunicazioni, sistemi di backup funzionanti ed esercitazioni regolari. Un’assicurazione cyber rappresenta una linea di difesa, ma non può essere l’unica. Il suo ruolo, inoltre, non si limita all’erogazione di una prestazione finanziaria in caso di sinistro. Anche la consulenza sui rischi, la prevenzione, il coinvolgimento di esperte ed esperti qualificati e i piani di risposta già testati possono contribuire a mantenere l’operatività delle aziende.
I partecipanti alla tavola rotonda hanno altresì auspicato un approccio alla cibersicurezza più semplice e pragmatico. I prodotti e i requisiti dovrebbero essere comprensibili e gli standard minimi applicabili nella pratica. Al contempo, occorrerebbe accelerare lo scambio di informazioni tra aziende, assicuratori e autorità. L’obiettivo è quello di promuovere una sorta di «abitudine alla sicurezza digitale»: adottare comportamenti sicuri nell’utilizzo di dispositivi e dati dovrebbe diventare tanto naturale quanto allacciare la cintura di sicurezza in auto, come ha sottolineato Darja-Anna Yurovsky.
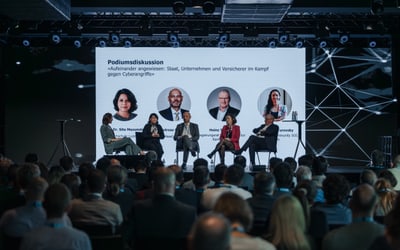
Tavola rotonda sulla lotta contro gli attacchi informatici: la moderatrice Anna Affolter, Sita Mazumder, professoressa alla Scuola universitaria di Lucerna, Andreas Schmitt, Global Head Cyber di Zurich Insurance, Darja-Anna Yurovsky, Head CERT & Community SOC di Switch, e Heinz Tännler, Consigliere di Stato e direttore delle finanze del Cantone di Zugo (da sin. a des.).
Prevenzione e collaborazione come denominatore comune
In conclusione, il CEO dell’ASA Urs Arbter ha ribadito l’importanza della prevenzione. Essa garantisce sicurezza alla singola azienda e, al tempo stesso, rafforza la resilienza della società. Arbter ha spiegato questo concetto mediante un parallelismo con l’assicurazione contro gli incendi: la sua ampia diffusione ha favorito l’accettazione di misure di prevenzione comuni, come il finanziamento dei corpi dei pompieri attraverso una tassa antincendio delle assicurazioni private. Anche per i rischi informatici occorre sfruttare un simile effetto di rete, così da consentire un’ampia copertura assicurativa a fronte di premi sostenibili.
Sono quindi chiamati a fare la loro parte anche gli assicuratori. La prestazione finanziaria in caso di sinistro costituisce il fulcro del prodotto assicurativo ed è proprio su questo aspetto che gli assicuratori possono fare la differenza, come ha affermato Arbter. La reperibilità e il supporto concreto rappresentano requisiti fondamentali. Al contempo, servono condizioni quadro adeguate e un dialogo costante tra assicuratori, assicurati, autorità e organismi di regolamentazione. La regolamentazione può favorire lo sviluppo di queste soluzioni, ma, se concepita in modo inadeguato, può anche indebolire i mercati assicurativi.
Il Cyber Insurance Summit 2026 ha dunque evidenziato un aspetto fondamentale: la resilienza informatica nasce dall’interazione tra responsabilità individuale, prevenzione, assicurazione e condizioni quadro statali adeguate.
Nota
Il prossimo Cyber Insurance Summit si terrà martedì 23 novembre 2027 nuovamente a Berna.
Potrebbe interessarti anche
- Comunicato stampa | 3 Settembre 2026
Le assicurazioni cyber aumentano, ma tra le PMI restano grandi lacune
L’indagine annuale dell’ASA evidenzia una crescita costante del mercato. Tuttavia, molte PMI presentano tuttora una notevole lacuna assicurativa.
- Contesto | 19 Giugno 2026
Accrescere la consapevolezza dei rischi informatici nelle aziende
Mentre per le aziende con un fatturato superiore a 50 milioni di franchi la diffusione delle assicurazioni è quasi totale, per le microimprese esiste ancora un ampio potenziale.
- Contesto | 9 Dicembre 2025
Rischio informatico: quota assicurata in caso di interruzione totale
Un attacco informatico su larga scala in Svizzera potrebbe causare danni di circa 2,5 miliardi di franchi. Un buon 25 percento dei danni sarebbe assicurato.