Cyber Insurance Summit 2026: la cyberrésilience est un effort collectif
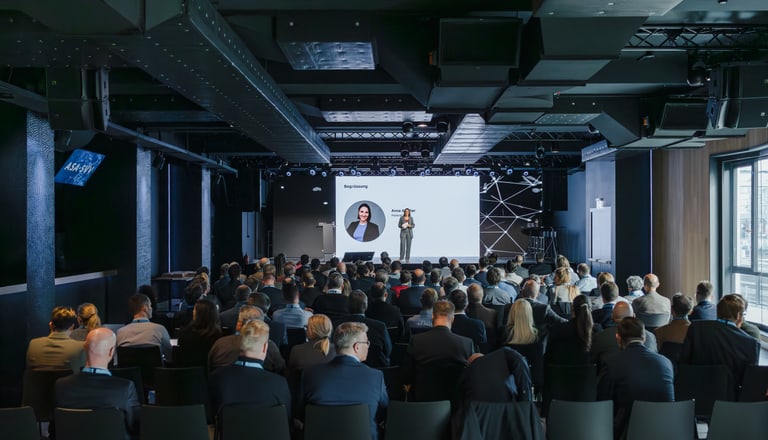
Voilà quelques temps déjà que les cyberattaques ne visent plus seulement des entreprises ici et là. Elles mettent au défi l’ensemble de l’économie et de la société. Lors du deuxième Cyber Insurance Summit organisé par l’Association Suisse d’Assurances ASA, des experts ont échangé sur la manière dont la Suisse peut mieux se prémunir contre les cyberrisques et sur le rôle de la prévention, de la coopération et de l’assurance en la matière.
Au cours des semaines précédant cette rencontre du 5 novembre 2026, une série de cyberincidents graves se sont produits en Suisse. Ils ont notamment perturbé le fonctionnement de caisses de pension, de communes, de services publics et de fédérations sportives. Le décor du Cyber Insurance Summit était dès lors posé: les cyberattaques touchent l’ensemble des acteurs économiques, à savoir entreprises, pouvoirs publics et société civile. Si chaque entreprise est une cible potentielle, elles sont loin d’être toutes suffisamment préparées en conséquence. Par ailleurs, l’IA accélère le rythme: la détection des vulnérabilités est désormais plus facile et les attaques changent plus rapidement d’échelle. Mais l’IA peut aussi être mise au service de la protection et de la défense: elle contribue au renforcement de la sécurité des systèmes informatiques et des logiciels, par exemple en détectant plus tôt les failles dans les codes de programmation, à l’instar de celles découvertes dans le langage PHP mi-octobre 2026. Une bonne préparation revêt donc une importance capitale: il s’agit d’identifier des tendances en amont et d’être en mesure d’amortir la première vague d’attaques. Tels ont été les propos de Manuel Suter, directeur adjoint de l’Office fédéral de la cybersécurité OFCS, en ouverture de cet événement.
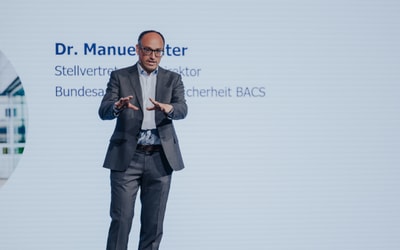
Manuel Suter, directeur adjoint de l’Office fédéral de la cybersécurité OFCS, ouvre la manifestation.
Après ce bref rappel de l’actualité, l’après-midi a été consacré au cycle de vie d'une cyberattaque, de la prévention à l’attaque en passant par les poursuites pénales. Lors de son intervention, Roger Knoepfel, de la police municipale de Zurich, a pointé la complexité des poursuites pénales dans l’espace numérique et en a expliqué les raisons. D’après lui, les cybercriminels agissent avec grand professionnalisme et au sein de réseaux internationaux. Ils n’hésitent plus désormais à proposer leurs services et ont érigé la cybercriminalité en prestation de service: «cybercrime-as-a-service». Alors que les victimes se trouvent en Suisse et que l’infrastructure locale est touchée, les malfaiteurs et les données se situent, eux, généralement à l’étranger. Pour lutter efficacement contre la cybercriminalité, les pouvoirs publics et le secteur privé doivent donc miser sur un échange d’informations étroit et une coopération transfrontière.
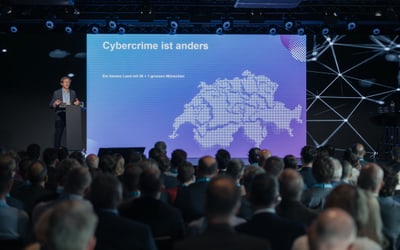
Roger Knoepfel de la police municipale de Zurich, explique les défis liés à la cybercriminalité et à la lutte contre celle-ci.
Bien plus qu’une simple question de technologie
Le premier intervenant, Christian Fichera, responsable de l’informatique et de la cybersécurité au sein de Swiss Infosec AG, a démontré à l’aide d’un deepfake représentant Urs Arbter, CEO de l’ASA, à quel point il est facile de manipuler des visages et des voix connus. Trente secondes d’enregistrement audio suffisent pour cloner une voix en vue d’une attaque. À l’aide d’outils librement accessibles, il est possible de créer des interactions plus vraies que nature, ceci en temps réel. «Voir la personne et l’entendre ne suffisent plus pour acquérir la certitude de son identité», a souligné Monsieur Fichera. Les contre-mesures les plus efficaces sont pourtant relativement simples: rappel sur des numéros connus, principe du double contrôle, limites de paiement claires et procédures de vérification bien définies. Ce n’est pas la détection exemplaire d’un faux qui permet de stopper une attaque, mais des procédures robustes.
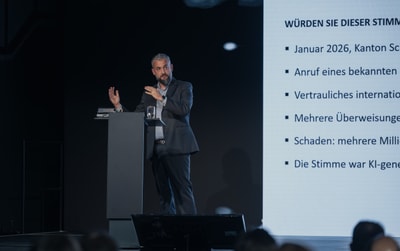
Christian Fichera, responsable de l’informatique et de la cybersécurité au sein de Swiss Infosec AG, montre à quel point il est facile de manipuler des identités.
Le deuxième intervenant, Remo Muggli, de l’agence d’intérim Stewards AG, a témoigné que même les petites entreprises ne sont pas à l’abri des cyberattaques. Il a fallu la demande d’interview d'un journaliste pour que sa société prenne conscience du piratage des données des membres de son personnel et de leur mise en vente sur le darknet. Des clarifications techniques ont alors été effectuées, des signalements envoyés à la police et à l’autorité chargée de la protection des données et une communication adressée aux membres du personnel et à la clientèle. Le fait que le partenaire chargé de l’hébergement ait été temporairement quasiment injoignable n’a pas manqué de compliquer les choses. «Être une entité insignifiante ne garantit aucunement d’être à l’abri», a averti Monsieur Muggli. De conclure: les entreprises ne doivent pas déléguer la responsabilité de cette question entièrement à leurs prestataires informatiques, même si elles en sont tributaires. C’est à elles de se montrer proactives en exigeant des mesures de sécurité, en définissant des responsabilités et en se préparant au pire. Une cyberassurance peut limiter les dommages, mais elle ne remplace pas la responsabilité individuelle, a souligné Monsieur Muggli.
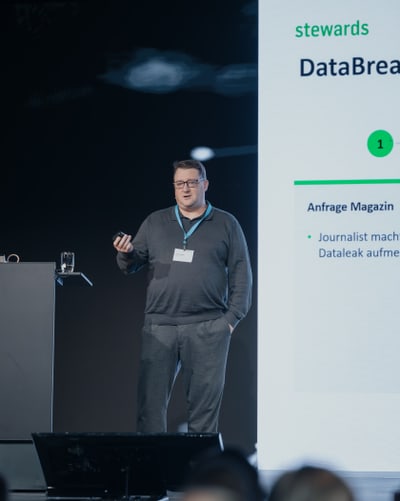
Remo Muggli, directeur et copropriétaire de Stewards AG, appelle les entreprises à assumer leur propre responsabilité.
Le troisième intervenant, Heinz Tännler, conseiller d’État et directeur financier du canton de Zoug, a mis l’accent sur la cyberprévention comme facteur d’implantation. La confiance joue un rôle déterminant dans le choix des entreprises quant à l’endroit où elles décident d’investir, de s’implanter et de créer des emplois. Zoug mise donc sur la prévention, le contrôle et la recherche. À cette fin, le canton collabore notamment avec l’association ITSec4KMU et l’Institut national de test pour la cybersécurité NTC. Par ailleurs, dans le cadre de l’initiative de cybersécurité de Zoug (CSI), le canton prévoit une collaboration à long terme avec l’ETH Zurich dans le domaine de la recherche.
Heinz Tännler, conseiller d’État et directeur des finances du canton de Zoug, met l’accent sur la cyberprévention comme facteur d’attractivité économique.
Le fossé entre menace et préparation
Le sondage présenté par Florian Widmer, associé en cybersécurité auprès de Deloitte Suisse, a révélé un écart significatif entre la réalité du danger et sa perception: près de la moitié des collaborateurs interrogés ont déclaré avoir été confrontés à un cyberincident grave dans le cadre de leur travail au cours des trois derniers mois. Pourtant, seulement 20 pour cent d’entre eux environ ont pris conscience de la gravité du cyberrisque. «Les cyberattaques contre les PME menacent la stabilité de notre économie», a averti Monsieur Widmer.
Ce manque de conscientisation n’est pas sans conséquences. Les petites entreprises ont généralement tendance à ne pas appliquer de mesures de protection élémentaires. De plus, seulement 11,5 pour cent des sociétés domiciliées en Suisse disposaient d’une cyberassurance en 2025. Il y a donc lieu d’agir à plusieurs niveaux: il revient à chaque entreprise de consolider ses mesures de protection de base, à la Confédération de définir un cadre clair et aux assureurs de simplifier l’accès à des solutions adaptées.
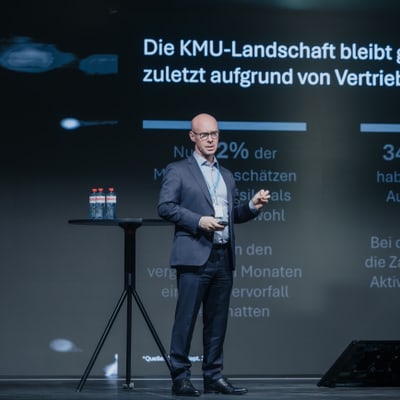
Florian Widmer, associé en cybersécurité auprès de Deloitte Suisse, présente les résultats de l’étude.
La responsabilité ne saurait être déléguée
La table ronde intitulée «L’État, les entreprises et les assureurs, tous interdépendants dans la lutte contre les cyberattaques» a permis l’expression de ces différents points de vue. Elle réunissait Sita Mazumder, professeure à la Haute école de Lucerne, Andreas Schmitt, responsable mondial de la cybersécurité auprès de Zurich Insurance, Heinz Tännler, conseiller d’État et directeur financier du canton de Zoug, ainsi que Darja-Anna Yurovsky, responsable du CERT et du Community SOC chez Switch. La table ronde a débuté par la question de savoir qui assume la responsabilité avant, pendant et après une cyberattaque.
Il en est ressorti clairement que même si un prestataire informatique prend en charge des tâches importantes, la responsabilité demeure du ressort de l’entreprise considérée. Les dirigeants ont encore souvent tendance à reléguer la cybersécurité au rang d’activité opérationnelle. Il suffit pourtant d’une attaque qui paralyse les systèmes et perturbe le fonctionnement de l’ensemble de l’entreprise pour que son importance stratégique soit enfin reconnue. Les cyberrisques relèvent bel et bien des compétences de la direction. Sita Mazumder a résumé la situation en ces termes: «La vraie question est la suivante: quelles mesures dois-je mettre en place pour que mon entreprise reprenne ses activités le plus rapidement possible après une attaque?»
Cela implique une cellule de crise, des canaux de signalement et de communication clairs, des sauvegardes efficaces et des exercices réguliers. Une cyberassurance constitue bien une ligne de défense, mais ce n’est pas la seule. Son rôle ne se limite d’ailleurs pas à une simple prestation financière en cas de sinistre. Elle sensibilise aux risques, encourage la prévention, recommande des spécialistes qualifiés et propose des plans d’intervention éprouvés pour que les entreprises puissent demeurer opérationnelles.
Les intervenants ont également plaidé en faveur d’une approche plus simple et plus pragmatique de la cybersécurité. Les produits et les exigences doivent être compréhensibles, et les normes minimales en phase avec la pratique. Parallèlement, un échange d’informations plus rapide entre les entreprises, les assureurs et les pouvoirs publics s’impose. L’objectif déclaré est l’introduction d’une «ceinture de sécurité numérique»: adopter un comportement sûr lors de l’utilisation des appareils et des données devrait devenir aussi naturel que le port de la ceinture de sécurité en voiture, a souligné Darja-Anna Yurovsky.
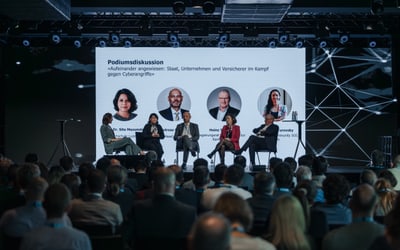
Table ronde sur la lutte contre les cyberattaques : la modératrice Anna Affolter, Sita Mazumder, professeure à la Haute école de Lucerne, Andreas Schmitt, responsable mondial de la cybersécurité auprès de Zurich Insurance, Darja-Anna Yurovsky, responsable du CERT et du Community SOC chez Switch, et Heinz Tännler, conseiller d’État et directeur financier du canton de Zoug (de g. à dr.).
Prévention et coopération: les deux piliers
Pour conclure, Urs Arbter, CEO de l’ASA, a insisté sur l’importance de la prévention. Elle est gage de sécurité pour chaque entreprise et renforce dans le même temps la résilience de la société dans son ensemble. À cet égard, Monsieur Arbter a établi un parallèle avec l’assurance incendie. Du fait de sa large pénétration, cette assurance a permis l’adhésion à des mesures de prévention communes comme le financement des sapeurs-pompiers via la «contribution incendie». En matière de cyberrisques, il s’agirait de tirer également parti d'un tel effet de réseau afin d’obtenir une plus large pénétration de cette couverture, ceci à des primes abordables.
Les assureurs sont donc eux aussi mis à contribution. La prestation financière en cas de sinistre est au cœur du produit; c’est là que les assureurs peuvent marquer des points, a déclaré Urs Arbter. Leur disponibilité et une assistance concrète constituent des préalables incontournables. Toutefois, cela implique des conditions d’exercice appropriées et un dialogue entre les assureurs, les assurés, les pouvoirs publics et les régulateurs. Si la réglementation a un rôle à jouer dans la mise en place de telles solutions, il faut veiller à son articulation afin de prévenir tout défaut de conception susceptible d’affaiblir les marchés de l’assurance.
Le Cyber Insurance Summit 2026 a été l’occasion de mettre clairement en évidence l’étroite imbrication de la responsabilité individuelle, de la prévention, de l’assurance et d’un cadre réglementaire adapté en matière de cyberrésilience.
Remarque
Le prochain Cyber Insurance Summit se tiendra le mardi 23 novembre 2027, de nouveau à Berne.
Lectures suggérées
- Communiqués de presse | 3 septembre 2026
Croissance des cyberassurances – les PME encore largement sous-assurées
Si la croissance du marché demeure soutenue, nombre de PME continuent de présenter des lacunes d’assurance considérables. Tel est le constat de l’enquête annuelle de l’ASA.
- Contexte | 19 juin 2026
Renforcer la prise de conscience des cyberrisques
Les PME sont particulièrement exposées aux cyberattaques.
- Contexte | 9 décembre 2025
Les cyberrisques: couverts en cas de décès
Une cyberattaque à grande échelle pourrait causer quelque 2,5 milliards de francs de dommages en Suisse. Un peu plus de 25 pour cent des dommages seraient alors couverts.