Cyber Insurance Summit 2026: Cyberresilienz entsteht nicht im Alleingang
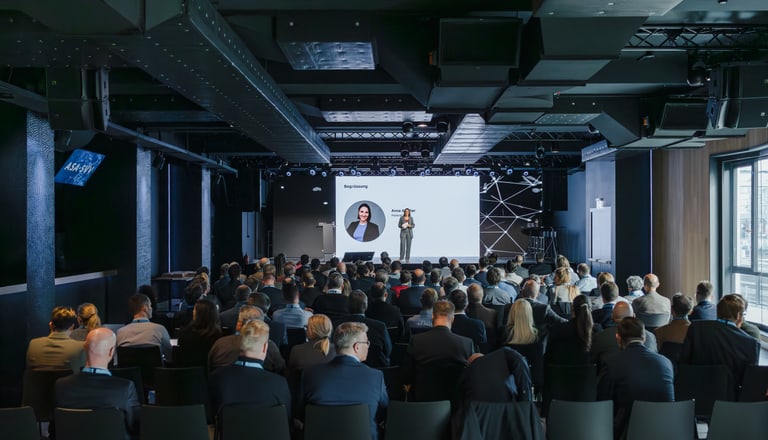
Cyberangriffe treffen längst nicht mehr nur einzelne Unternehmen. Sie fordern die gesamte Wirtschaft und Gesellschaft heraus. Am 2. Cyber Insurance Summit des Schweizerischen Versicherungsverbandes SVV diskutierten Expertinnen und Experten darüber, wie sich die Schweiz besser gegen Cyberrisiken wappnen kann und welche Rolle Prävention, Zusammenarbeit und Versicherung dabei spielen.
In den Wochen vor der Veranstaltung vom 5. November 2026 sorgte eine Reihe schwerwiegender Cybervorfälle in der Schweiz für Aufmerksamkeit. Betroffen waren unter anderem Pensionskassen, Gemeinden, Verwaltungen und Sportverbände. Damit war die Szenerie für den Cyber Insurance Summit gesetzt: Cyberangriffe ziehen sich quer durch Wirtschaft, Behörden und Gesellschaft. Jedes Unternehmen ist ein mögliches Ziel, doch längst nicht alle sind ausreichend vorbereitet. Gleichzeitig verschärft KI das Tempo: Schwachstellen lassen sich einfacher identifizieren und Angriffe können schneller skaliert werden. KI bietet aber auch Chancen auf der Seite der Verteidigung: Sie kann IT-Systeme und Software sicherer machen, indem zum Beispiel Schwachstellen in Programmcodes früher erkannt werden, wie der PHP-Vorfall von Mitte Oktober 2026 gezeigt hat. Umso wichtiger ist es, vorbereitet zu sein, Trends frühzeitig zu erkennen und die erste Angriffswelle abzufedern. Mit diesen Worten stimmte Manuel Suter, stellvertretender Direktor des Bundesamts für Cybersicherheit (BACS), die Besucherinnen und Besucher auf die Veranstaltung ein.
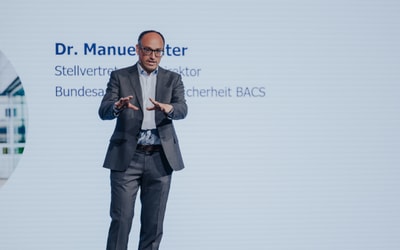
Manuel Suter, stellvertretender Direktor des Bundesamts für Cybersicherheit (BACS), eröffnet die Veranstaltung.
Neben dem Bezug zur Aktualität bewegte sich das Thema des Nachmittags entlang dem Lifecycle eines Cyberangriffs – von der Prävention über den Angriff bis zur Strafverfolgung. Roger Knoepfel von der Stadtpolizei Zürich zeigte in seiner Keynote, weshalb die Strafverfolgung im digitalen Raum besonders anspruchsvoll ist. Cyberkriminelle agierten hochprofessionell und seien international vernetzt. «Cybercrime-as-a-Service» werde wie eine Dienstleistung organisiert. Während die Opfer in der Schweiz sässen und die hiesige Infrastruktur betroffen sei, befänden sich Täter und Daten oft im Ausland. Um Cyberkriminalität wirksam zu bekämpfen, seien Behörden und Privatwirtschaft deshalb auf einen engen Informationsaustausch und eine grenzüberschreitende Zusammenarbeit angewiesen.
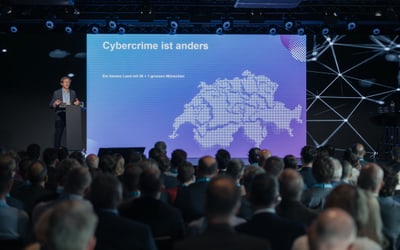
Roger Knoepfel von der Stadtpolizei Zürich erläutert die Tücken der Cyberkriminalität und ihrer Bekämpfung.
Mehr als eine Frage der Technologie
Christian Fichera, Leiter IT- und Cybersicherheit bei der Swiss Infosec AG, demonstrierte im ersten Impulsreferat anhand eines Deepfakes von SVV-CEO Urs Arbter, wie leicht sich bekannte Gesichter und Stimmen manipulieren lassen. Bereits 30 Sekunden Audiomaterial genügen, um einen Stimmenklon für einen Angriff zu produzieren. Mithilfe frei verfügbarer Werkzeuge sind täuschend echte Interaktionen in Echtzeit möglich. «Sehen und hören beweist keine Identität mehr», hielt Fichera fest. Die wirksamsten Gegenmassnahmen sind dennoch vergleichsweise einfach: Rückrufe über bekannte Nummern, Vier-Augen-Prinzip, klare Zahlungslimiten und definierte Verifikationswege. Nicht die perfekte Erkennung einer Fälschung, sondern robuste Prozesse stoppen den Angriff.
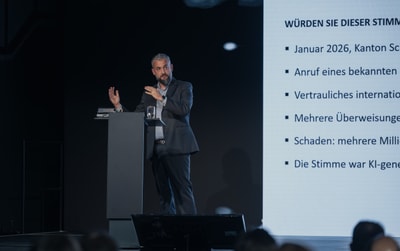
Christian Fichera, Leiter IT- und Cybersicherheit bei der Swiss Infosec AG, zeigt, wie leicht sich Identitäten manipulieren lassen.
Im zweiten Impulsreferat machte Remo Muggli, Geschäftsführer und Mitinhaber von Stewards AG deutlich, dass auch kleine Unternehmen gegen Cyberangriffe nicht gefeit sind. Erst durch die Anfrage eines Journalisten erfuhr sein Unternehmen, dass gehackte Personaldaten im Darknet feilgeboten wurden. Es folgten die technische Abklärung, Meldungen an Polizei und Datenschutzbehörde sowie die Kommunikation gegenüber Mitarbeitenden und Kunden. Besonders herausfordernd war, dass der Hosting-Partner zeitweise kaum erreichbar gewesen sei. «Uninteressant zu sein, reicht nicht aus, um geschützt zu sein», mahnte Muggli. Sein Fazit: Unternehmen dürften die Verantwortung nicht vollständig an IT-Dienstleister delegieren, auch wenn sie auf diese angewiesen seien. Sie müssten Sicherheitsmassnahmen aktiv einfordern, Zuständigkeiten definieren und den Ernstfall vorbereiten. Eine Cyberversicherung könne Schäden begrenzen, die Eigenverantwortung ersetze sie aber nicht, betonte Muggli.
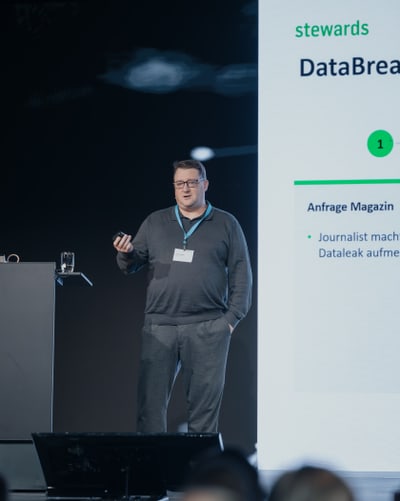
Remo Muggli, Geschäftsführer und Mitinhaber von Stewards AG, appelliert an die Eigenverantwortung von Unternehmen.
Heinz Tännler, Regierungsrat und Finanzdirektor des Kantons Zug, rückte die Cyberprävention im dritten Impulsreferat als Standortfaktor in den Mittelpunkt. Vertrauen entscheide mit darüber, wo Unternehmen investierten, sich ansiedelten und Arbeitsplätze schaffen würden. Zug setze deshalb auf Vorbeugen, Prüfen und Forschen. Zu diesem Zweck arbeitet der Kanton unter anderem mit dem Kompetenzzentrum ITSec4KMU und dem Nationalen Testinstitut für Cybersicherheit (NTC) zusammen. Zudem plant der Kanton Zug im Rahmen der Cybersicherheitsinitiative Zug (CSI) eine langfristige Forschungszusammenarbeit mit der ETH Zürich.
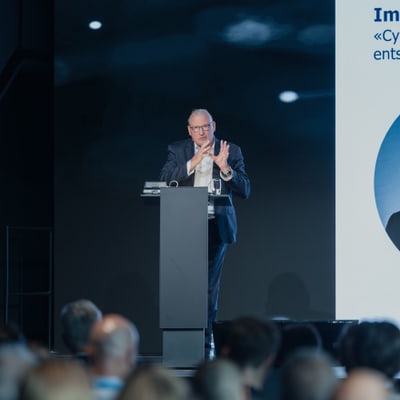
Heinz Tännler, Regierungsrat und Finanzdirektor des Kantons Zug, rückt Cyberprävention als Standortfaktor in den Fokus.
Die Lücke zwischen Bedrohung und Vorbereitung
Die von Florian Widmer, Partner Cyber Security bei Deloitte Schweiz, präsentierte Umfrage zeigte eine deutliche Diskrepanz: Fast die Hälfte der befragten Mitarbeitenden gab an, in den vergangenen drei Monaten einen ernsthaften Cybervorfall bei ihrem Arbeitgeber erlebt zu haben. Trotzdem schätzte nur rund ein Fünftel das Cyberrisiko als hoch ein. «Cyberattacken auf KMU bedrohen die Stabilität unserer Wirtschaft», warnte Widmer.
Diese Wahrnehmungslücke bleibt nicht ohne Folgen. Gerade kleinere Unternehmen setzen grundlegende Schutzmassnahmen nicht konsequent um. Zudem verfügten im Jahr 2025 nur 11,5 Prozent der in der Schweiz ansässigen Unternehmen über eine Cyberversicherung. Daraus ergibt sich Handlungsbedarf auf mehreren Ebenen: Unternehmen müssen ihre Grundlagen stärken, der Bund muss verständliche Rahmenbedingungen schaffen, und Versicherer müssen den Zugang zu passenden Lösungen vereinfachen.
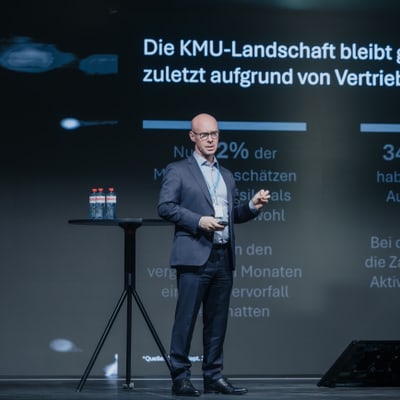
Florian Widmer, Partner Cyber Security bei Deloitte Schweiz, präsentiert die Ergebnisse der Studie.
Verantwortung lässt sich nicht delegieren
Die Podiumsdiskussion zum Thema «Aufeinander angewiesen: Staat, Unternehmen und Versicherer im Kampf gegen Cyberangriffe» brachte diese Perspektiven zusammen. Auf dem Podium sassen Professor Sita Mazumder von der Hochschule Luzern, Andreas Schmitt, Global Head Cyber der Zurich Insurance, Heinz Tännler, Regierungsrat und Finanzdirektor des Kantons Zug, und Darja-Anna Yurovsky, Head CERT & Community SOC von Switch. Die Diskussionsrunde startete mit der Frage, wer vor, während und nach einem Cyberangriff Verantwortung trage.
Dabei wurde deutlich: Auch wenn ein IT-Provider wichtige Aufgaben übernimmt, bleibt das betroffene Unternehmen in der Verantwortung. Cybersicherheit wird in Geschäftsleitungen noch immer häufig als operatives Thema betrachtet. Spätestens, wenn nach einem Angriff die Systeme stillstehen und der Betrieb beeinträchtigt ist, wird jedoch ihre strategische Bedeutung sichtbar. Cyberrisiken gehören deshalb auf die Agenda der Geschäftsleitung. Sita Mazumder resümierte: «Die entscheidende Frage lautet: Wie muss ich mich aufstellen, damit mein Unternehmen nach einem Angriff möglichst schnell wieder funktioniert?»
Dazu gehören ein Krisenstab, klare Melde- und Kommunikationswege, funktionierende Backups und regelmässige Übungen. Eine Cyberversicherung ist dabei eine Verteidigungslinie, aber nicht die einzige. Ihre Rolle beginnt zudem nicht erst mit einer finanziellen Leistung im Schadenfall. Auch Risikoberatung, Prävention, die Vermittlung geeigneter Expertinnen und Experten sowie getestete Response-Pläne können dazu beitragen, dass Unternehmen handlungsfähig bleiben.
Das Podium plädierte zugleich für einen einfacheren und pragmatischeren Umgang mit Cybersicherheit. Produkte und Anforderungen sollten verständlich und Mindeststandards praxistauglich sein. Gleichzeitig brauche es einen schnelleren Informationsaustausch zwischen Unternehmen, Versicherern und Behörden. Das Ziel sei ein «digitales Anschnallen»: Sicheres Verhalten im Umgang mit Geräten und Daten solle so selbstverständlich werden wie der Sicherheitsgurt im Auto, betonte Darja-Anna Yurovsky.
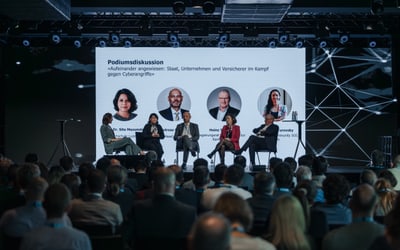
Podiumsdiskussion zur Zusammenarbeit gegen Cyberangriffe: Moderatorin Anna Affolter, Professorin Sita Mazumder von der Hochschule Luzern, Andreas Schmitt, Global Head Cyber der Zurich Insurance, Darja-Anna Yurovsky, Head CERT & Community SOC von Switch und Heinz Tännler, Regierungsrat und Finanzdirektor des Kantons Zug (v.l.n.r).
Prävention und Zusammenarbeit als Klammer
Zum Abschluss unterstrich der SVV-CEO Urs Arbter die Bedeutung der Prävention. Sie schaffe Sicherheit für das einzelne Unternehmen und stärke zugleich die Widerstandsfähigkeit der Gesellschaft. Dabei zog Arbter eine Parallele zur Feuerversicherung. Ihre breite Verankerung schuf Akzeptanz für gemeinsame Präventionsmassnahmen, etwa für die Finanzierung der Feuerwehren über den sogenannten «Löschfünfer». Einen solchen Netzwerkeffekt gelte es auch bei Cyberrisiken zu nutzen, um eine breite Absicherung zu tragbaren Prämien zu ermöglichen.
Gefordert sind daher auch die Versicherer. Die finanzielle Leistung im Schadenfall bilde den Kern des Produkts, damit könnten die Versicherer punkten, sagte Arbter. Erreichbarkeit und konkrete Unterstützung seien eine Grundvoraussetzung. Zugleich brauche es geeignete Rahmenbedingungen und den Dialog zwischen Versicherern, Versicherten, Behörden und Regulatoren. Regulierung könne solche Lösungen ermöglichen, bei ungeeigneter Ausgestaltung aber auch Versicherungsmärkte schwächen.
Der Cyber Insurance Summit 2026 machte damit deutlich: Cyberresilienz entsteht dort, wo Eigenverantwortung, Prävention, Versicherung und geeignete staatliche Rahmenbedingungen ineinandergreifen.
Hinweis
Der nächste Cyber Insurance Summit findet am Dienstag, 23. November 2027, wiederum in Bern statt.
Das könnte Sie auch interessieren
- Medienmitteilung | 3. September 2026
Cyberversicherungen wachsen – doch bei KMU bleiben grosse Schutzlücken
Während Cyberversicherungen weiter wachsen, bleibt der Handlungsbedarf bei Prävention und Cybersicherheit insbesondere für KMU hoch.
- Kontext | 19. Juni 2026
Das Bewusstsein für Cyberrisiken in Unternehmen stärken
Während bei Unternehmen ab 50 Millionen Franken Umsatz die Versicherungsdurchdringung fast vollständig erreicht ist, besteht bei den ganz kleinen Unternehmen noch viel Potenzial.
- Kontext | 9. Dezember 2025
Cyberrisiko: Dieser Anteil wäre bei einem Totalausfall versichert
Bei einem grossflächigen Cyberangriff könnten in der Schweiz Schäden von rund 2,5 Milliarden Franken entstehen. Rund 25 Prozent der Schäden wären dabei versichert.